3.12. Робота з секретами та безпекою
Система використовує спеціалізоване сховище секретів для безпечного зберігання конфіденційних даних, таких як:
- Облікові дані авторизації
- Ключі доступу до зовнішніх сервісів
- Паролі
- Інші чутливі дані
Принципи роботи секретів:
- Усі чутливі дані автоматично маскуються при відображенні
- Секрети не передаються на клієнтську частину
- Інформація про секрети не зберігається в логах системи
- При перенесенні налаштувань між середовищами секрети потребують окремого налаштування
Приклад:
-
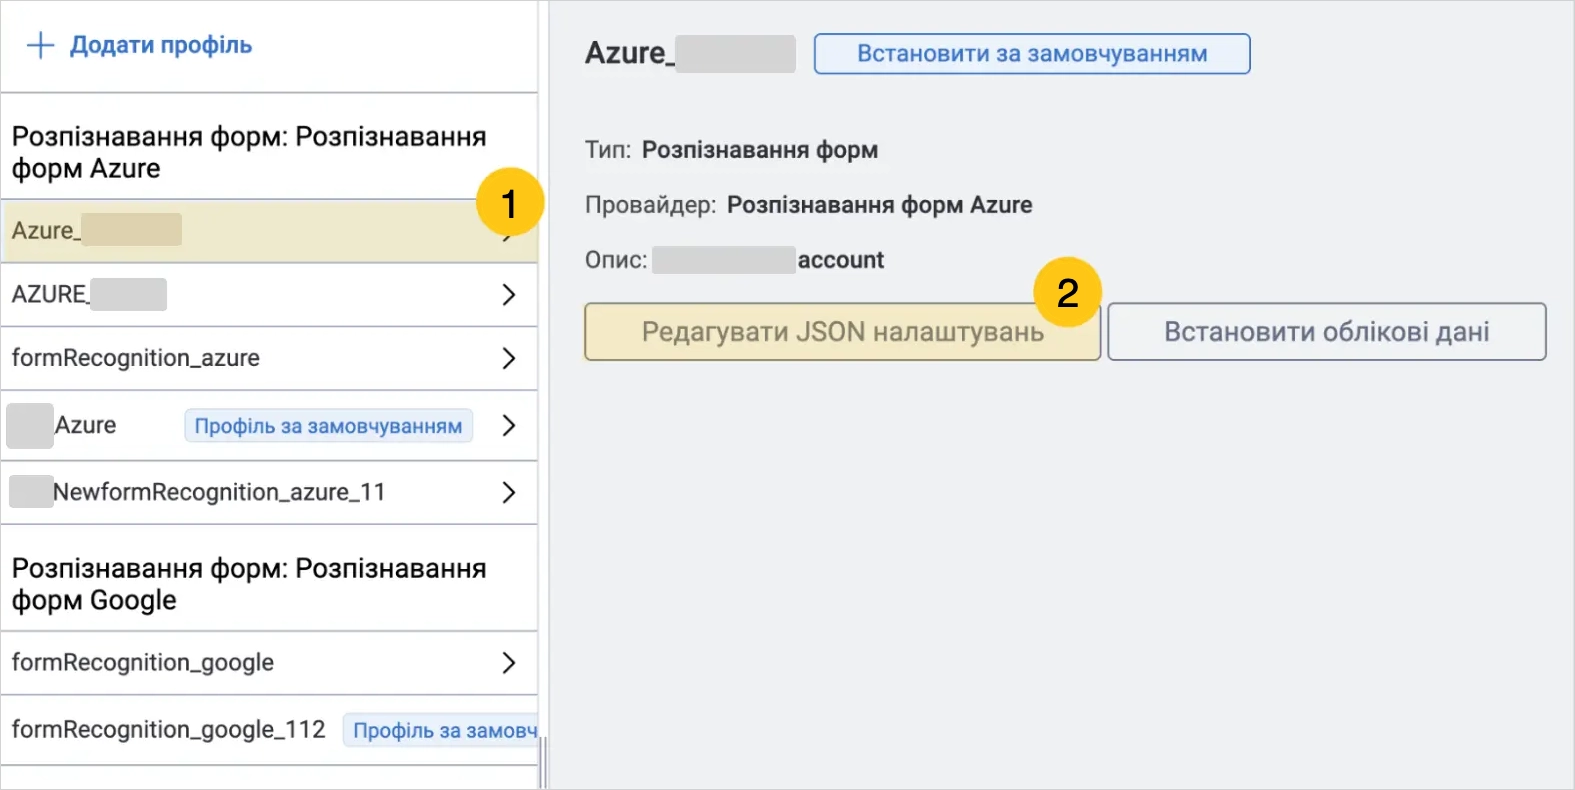
Відкрийте ярлик Моделі ШІ.
-
Виберіть будь-яку модель для IDP розпізнавання 1.
-
Виберіть кнопку Редагувати JSON налаштування 2.
-
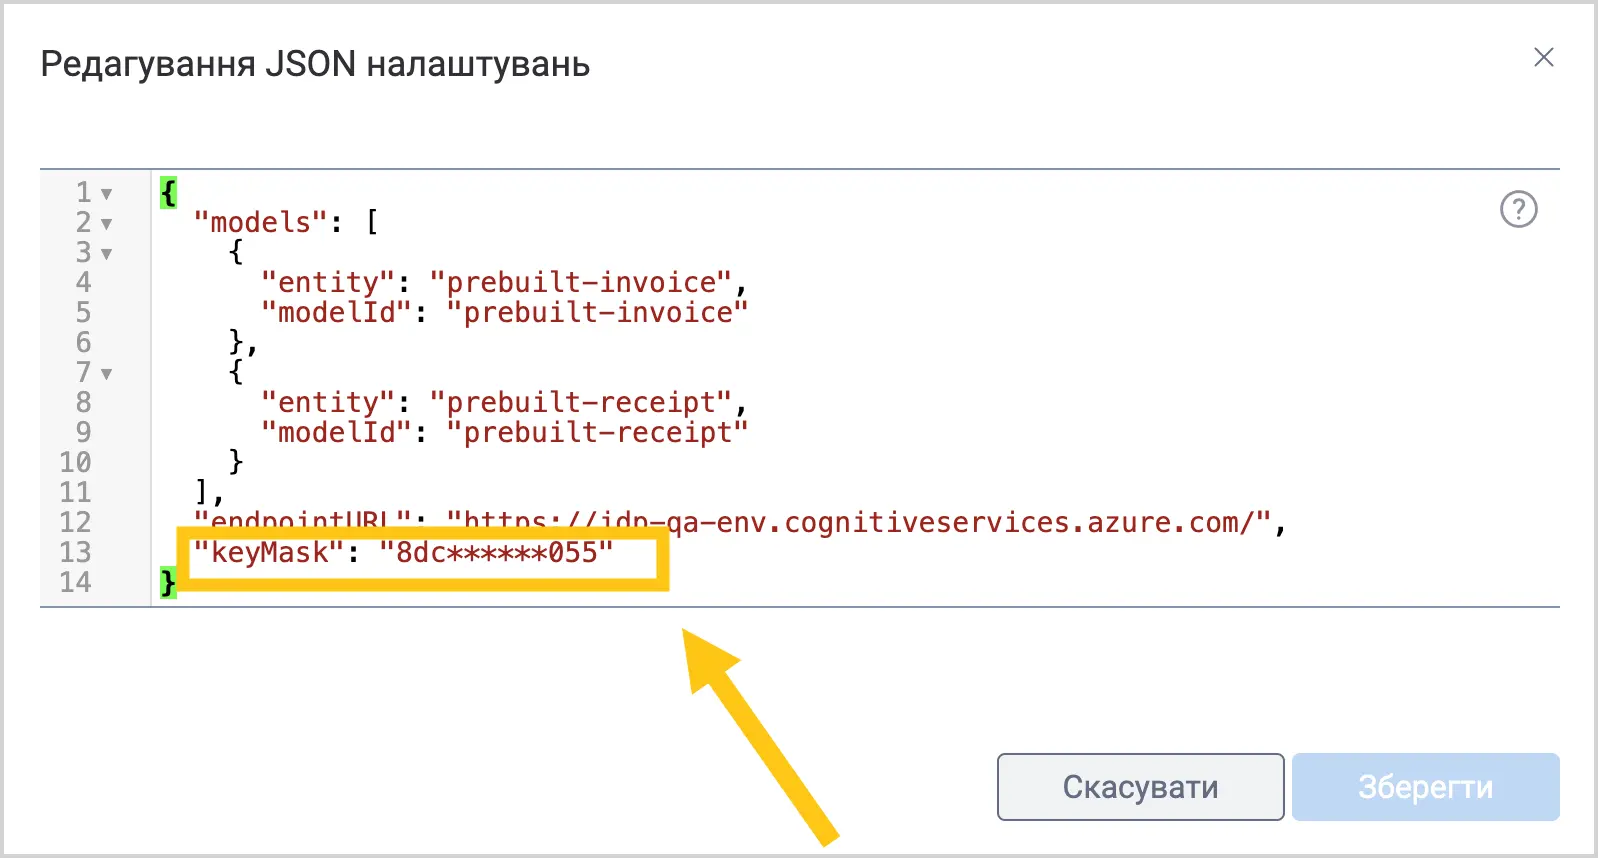
В стрічці з ключем, ви побачите, ключ, але він буде замаскований як елемент чутливих даних.
Примітка:
При перенесенні налаштувань між середовищами пакети налаштувань не містять самих секретів. Отже, на новому середовищі необхідно заново ввести всі необхідні ключі, налаштувати доступи до зовнішніх API та встановити паролі та інші чутливі дані.